


Nintendo hat in einem neuen Sicherheitshinweis eine Schwachstelle in der ursprünglichen Nintendo Switch bestätigt. Über diese könnten Dritte unter bestimmten Umständen unautorisierten Code ausführen oder auf der Konsole gespeicherte Informationen abrufen.
Angriff nur über direktes Scannen möglich
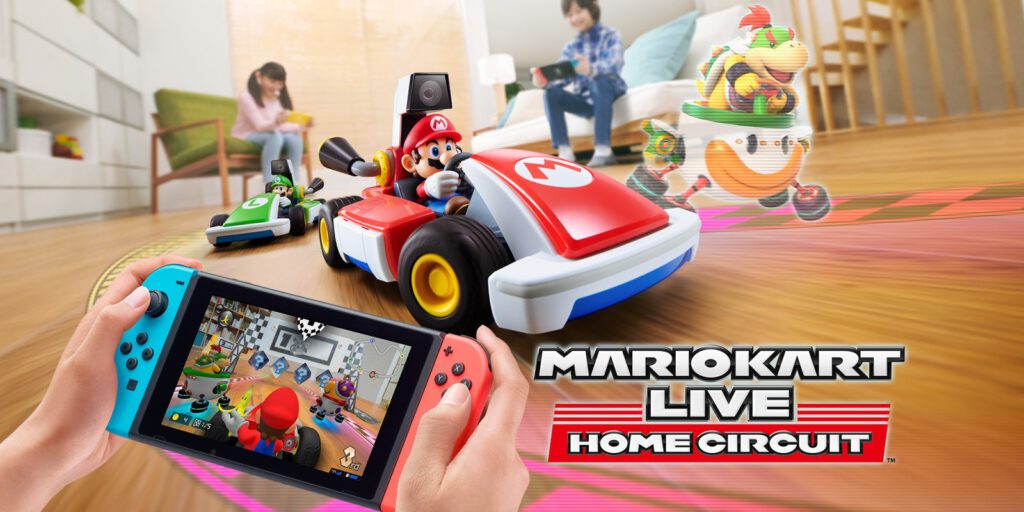
Die als CVE-2026-82079 geführte Schwachstelle lässt sich laut dem Sicherheitshinweis nur in eng begrenzten Situationen ausnutzen: Ein Angreifer muss den QR-Code, der auf dem Switch- oder Fernsehbildschirm angezeigt wird, direkt abscannen. Das betrifft zwei Funktionen – die „An Smartphone senden“-Funktion im Album sowie die Verbindung eines Karts beim Spielen von Mario Kart Live: Home Circuit. Wird der QR-Code nicht gescannt, besteht laut Nintendo keine Gefahr; ein Angreifer muss dafür physisch anwesend sein und in Funkreichweite den passenden Code abfangen.
Betroffen sind nur Switch-Konsolen vor Version 23.0.0
Betroffen sind ausschließlich Nintendo-Switch-Konsolen mit einer Systemversion vor 23.0.0. Nintendo bestätigt zudem ausdrücklich, dass sich die Schwachstelle auf Nintendo Switch 2 nicht ausnutzen lässt, um Konsoleninformationen abzugreifen.
Empfohlene Maßnahmen
Nintendo empfiehlt, die Konsole umgehend auf Version 23.0.0 zu aktualisieren. Ist ein sofortiges Update nicht möglich, rät der Hersteller laut PDF-Dokument dazu, beim Senden von Album-Inhalten an ein Smartphone sowie beim Verbinden eines Mario-Kart-Live-Karts sicherzustellen, dass sich niemand Fremdes in der Nähe befindet, der den angezeigten QR-Code scannen könnte. Zudem sollten keine fremden Smartphones für die Album-Übertragung und keine fremden Karts für Mario Kart Live: Home Circuit verwendet werden.

Nintendo Connect bei Google
Markiere uns als bevorzugte Quelle und bekomme unsere Nintendo-News künftig häufiger in deinen Google-Suchergebnissen und Feeds angezeigt.
Als bevorzugte Quelle auf Google hinzufügen